Verificar site: validade SSL, DNS, e-mail e acesso em uma só passada
Digite um domínio ou cole um link para verificar o site: você recebe os registros DNS, a saúde do domínio de e-mail, o último certificado SSL registrado com a contagem regressiva de dias e um tempo de resposta HTTPS real, tudo a partir do seu próprio navegador. Um resumo em cores mostra o que corrigir primeiro.
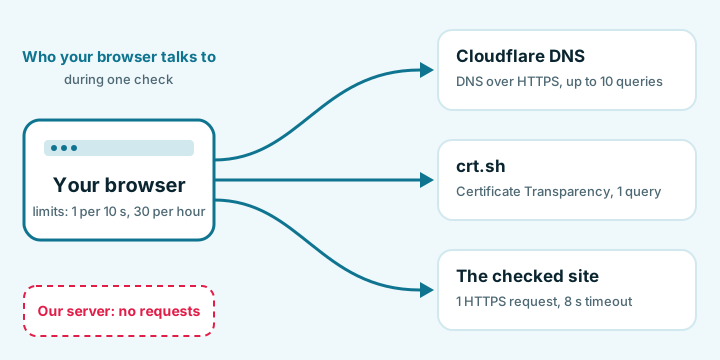
As verificações rodam no seu navegador. Para buscar os registros DNS e os registros de certificados, seu navegador envia o nome de domínio ao Cloudflare DNS (cloudflare-dns.com) e ao crt.sh, e abre uma vez a página inicial do site para medir o tempo de resposta. Nada é enviado para nós.
- Registros DNS
- Registro de certificados
- Acessibilidade
Digite um domínio para ver seu certificado, os registros DNS e de e-mail, o CAA e o tempo de resposta, com uma lista do que corrigir primeiro.
Resumo
Corrigir primeiro
Certificado
Acessibilidade
Registros DNS
Domínio de e-mail
CAA: quem pode emitir certificados
Nome e gêmeo www
Verificações recentes
O que se analisa ao verificar um site
Quando um site «parece estranho», faço quatro perguntas antes de mexer em qualquer servidor: o nome resolve? Qual certificado o cobre e até quando? O e-mail dele será aceito? E ele responde agora? Para verificar um site, o verificador faz essas mesmas quatro perguntas, cada uma à fonte que sabe a resposta, e mostra os resultados lado a lado.
| Verificação | Fonte | O que você vê |
|---|---|---|
| Registros DNS | Cloudflare DNS over HTTPS (cloudflare-dns.com) | A, AAAA, cadeia de CNAME, MX, NS, TXT e CAA com seus TTLs; se o DNSSEC validou |
| Saúde do domínio de e-mail | As mesmas respostas DNS, mais _dmarc | Termos de consulta SPF e registros duplicados, política DMARC, MX ou MX nulo |
| Certificados | Registros do Certificate Transparency (crt.sh) | Emissor, nomes SAN, datas de validade em UTC, dias restantes com linha do tempo, cobertura de wildcard, quantos certificados vigentes existem |
| Acessibilidade | Uma requisição HTTPS do seu navegador ao site | Se responde ou não, e o tempo em milissegundos |
| Verificações do nome | Calculadas na própria página | Formas Unicode e punycode, alertas de nomes parecidos, o gêmeo www, avisos de porta |
O que um navegador não consegue ver
Os navegadores escondem de uma página web a resposta de outro site: a requisição de acessibilidade volta «opaca» e diz à página apenas que o site respondeu por HTTPS e com que rapidez. Estes são os pontos cegos:
- Status e cabeçalhos HTTP: um erro 500 ainda conta como «respondeu»; HSTS, CSP e o software do servidor continuam ocultos.
- Cadeia de redirecionamentos: você vê o tempo da resposta final, não os saltos.
- Versões TLS, cifras e a cadeia exata entregue: o certificado mostrado é o mais recente registrado para o host. Se o servidor web nunca foi recarregado após uma renovação, ele ainda pode apresentar um mais antigo.
- Listas negras, reputação do Safe Browsing, WHOIS e idade do domínio: nada disso está ao alcance de uma página no navegador.
- Outros países: o tempo é medido só a partir da sua rede.
Para isso eu uso um terminal: curl -sI https://example.com/ para status e cabeçalhos, e openssl s_client -connect example.com:443 -servername example.com para o certificado que o servidor realmente apresenta. O guia para verificar o certificado SSL explica os dois.
Como ler as cores e a lista do que corrigir primeiro
Cada achado é verde, âmbar ou vermelho, sempre com um ícone e uma palavra além da cor. O resumo os conta e ordena uma lista curta de «corrigir primeiro», com os vermelhos antes dos âmbar. Não há pontuação de 0 a 100, de propósito: um registro DMARC ausente e uma página inicial rápida não se compensam em nada com sentido. Quando uma verificação não pode rodar, por exemplo porque o registro de certificados está fora do ar, o cartão diz isso em vez de adivinhar. «Copiar relatório» e «Baixar .txt» entregam os mesmos achados como texto com horários em UTC, e os últimos oito hosts ficam no seu próprio navegador até você apertar «Apagar histórico».
Um âmbar típico, passo a passo. Uma loja em shop.example tem um certificado de 90 dias: notBefore 2026-07-20T08:00:00Z, notAfter 2026-10-18T07:59:59Z, e você faz a verificação em 2026-10-08T00:00Z:
Dez dias é âmbar (mais de 7, no máximo 30). Minha leitura: um certificado de 90 dias tão perto do vencimento quase sempre significa que a renovação automática parou, porque os clientes ACME normalmente renovam com cerca de um mês de antecedência. Eu olho primeiro o log do job de renovação e depois o registro CAA, já que um conjunto CAA que não cita mais a CA emissora bloqueia a renovação sem nenhum erro visível no site.
Validade dos certificados: prazos menores e sem e-mails de aviso
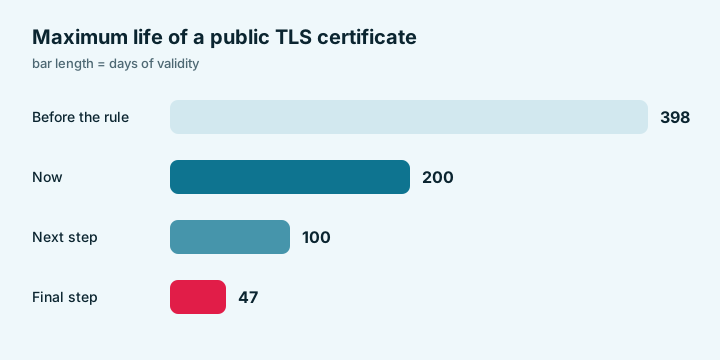
Os certificados TLS publicamente confiáveis estão ficando com vida mais curta pela votação SC-081v3 do CA/Browser Forum: o limite de 200 dias em vigor hoje, caindo para 100 e depois para 47 dias. Os certificados emitidos antes do primeiro passo mantêm a validade mais longa até acabarem (resumo do cronograma pela DNSimple).
| Certificado emitido | Validade máxima |
|---|---|
| antes de 2026-03-15 | 398 dias |
| 2026-03-15 a 2027-03-14 | 200 dias |
| 2027-03-15 a 2029-03-14 | 100 dias |
| a partir de 2029-03-15 | 47 dias |
Ao mesmo tempo, a Let's Encrypt parou de enviar seus e-mails de aviso de vencimento, que chegavam nas semanas antes do fim (aviso da Let's Encrypt). Ninguém mais avisa você, então dê uma olhada na contagem regressiva depois de cada mudança de hospedagem. Um certificado cuja vida ultrapassa o máximo da sua data de emissão é marcado em âmbar (com um dia de tolerância), e um emitido nos últimos sete dias recebe uma nota informativa. Quando vários certificados cobrem o host, o cartão mostra o emitido mais recentemente e conta os vigentes.
A cobertura importa tanto quanto as datas. Um wildcard *.example.com cobre exatamente um rótulo a mais: www.example.com sim, a.b.example.com não, e o domínio sem www example.com não. Se a lista SAN tiver só o wildcard, quem visitar https://example.com recebe um erro de nome mesmo que o certificado seja perfeitamente válido.
Registros DNS num relance
| Registro | O que ele diz | Problema típico |
|---|---|---|
| A | Endereço IPv4 do nome | Ainda aponta para o host antigo depois de uma mudança |
| AAAA | Endereço IPv6 | Um AAAA esquecido manda visitantes IPv6 para um servidor morto enquanto o IPv4 funciona |
| CNAME | O nome é um alias de outro nome | A cadeia termina em um hostname de CDN ou plataforma que foi excluído |
| MX | Servidores de e-mail; o número de prioridade mais baixo é tentado primeiro | Um provedor de e-mail antigo continua na lista |
| NS | Quais servidores de nomes são autoritativos | Você editou uma zona que o domínio já não usa |
| TXT | SPF, DMARC, tokens de verificação | Dois registros SPF, tokens obsoletos |
| CAA | Quais autoridades certificadoras podem emitir | Cita uma CA, mas não a que seu host ou CDN usa |
Mais dois sinais ficam em volta dos registros. NXDOMAIN significa que o nome não existe de jeito nenhum, então o verificador para ali e não consulta o crt.sh nem o site. A linha do DNSSEC informa o flag AD da Cloudflare: «assinado e validado» ou «não assinado». O TTL é o número de segundos que os resolvedores podem guardar a resposta antiga, por isso eu o baixo para alguns minutos um dia antes de uma migração planejada. O conjunto CAA pode estar em um domínio pai: o verificador sobe pelos domínios pai até achar um, diz onde o encontrou e compara a CA citada com o emissor do certificado mais recente (RFC 8659). A leitura linha a linha de cada tipo de registro está em como consultar registros DNS passo a passo.
Saúde do domínio de e-mail: SPF, DMARC e MX
Quando as faturas caem no spam, a causa costuma estar no DNS e não no servidor de e-mail. O verificador lê esses registros para o domínio de e-mail, que é o host sem o prefixo www..
SPF. Só é permitido um registro v=spf1; dois (muitas vezes um por provedor) são um permerror, então una-os. Cada include, a, mx, ptr, exists e redirect custa uma consulta DNS, e mais de 10 em uma mesma avaliação é um permerror; ip4, ip6 e all são grátis (RFC 7208, seção 4.6.4). Veja v=spf1 include:_spf.google.com include:mailgun.org a mx ip4:203.0.113.5 ~all:
Quatro parece confortável, mas cada include traz consultas próprias, então mantenho o nível superior bem abaixo do limite; dez ou mais no nível superior já é vermelho. Um registro que termina em +all deixa qualquer servidor da internet enviar em seu nome: vermelho. Se termina em ?all, ou não tem nem all nem redirect, é âmbar.
DMARC. Um registro TXT em _dmarc. mais o domínio, começando com v=DMARC1. p=none só coleta relatórios e nunca barra uma mensagem forjada, por isso o verificador o marca em âmbar. Minha rotina: ler os relatórios, corrigir cada remetente legítimo, passar para quarantine, depois para reject. pct vale 100 por padrão e sp assume a política principal; dois registros DMARC significam que nenhum é aplicado (RFC 7489). Um subdomínio sem registro DMARC próprio herda o do domínio pai, e o verificador avisa quando o lê de lá.
MX. Ordenado por prioridade. Um MX nulo (0 .) é uma declaração deliberada de que o domínio não recebe e-mail, o que está certo para um domínio estacionado ou só de web.
www e o domínio sem www são dois nomes
O verificador mantém www exatamente como você digita, consulta também o nome gêmeo (o domínio sem www se você digitou www, e vice-versa) e confere se o certificado o cobre. É de propósito: verifico www e o domínio sem www separadamente toda vez, porque cada um precisa do seu próprio registro DNS e do seu próprio lugar na lista SAN do certificado. Um CNAME não é permitido no domínio sem www, então depois de uma mudança de plataforma é comum o www funcionar enquanto o nome sem www ainda aponta para o host antigo. Uma porta ou um caminho que você acrescenta é ignorado com um aviso, porque as verificações usam DNS e a porta 443.
Nomes parecidos e punycode
Nomes internacionais viajam pelo DNS como punycode: münchen.de vira xn--mnchen-3ya.de, пример.рф vira xn--e1afmkfd.xn--p1ai. O resultado mostra as duas formas lado a lado. Um rótulo que mistura letras latinas com cirílicas ou gregas recebe uma nota âmbar de «risco de nome parecido», porque um «а» cirílico é idêntico a um «a» latino. Um rótulo escrito inteiramente com letras cirílicas que têm gêmeas latinas recebe a mesma nota âmbar, enquanto um nome em uma única escrita, como пример.рф, não é sinalizado. Uma marca conhecida seguida de -login, -secure ou -verify, um dígito no lugar de uma letra e mais de quatro hifens recebem apenas uma dica informativa. Um certificado com menos de sete dias também recebe uma nota informativa. São pistas para um comprador cuidadoso, não um veredito sobre a honestidade de ninguém: toda loja nova e perfeitamente honesta também começa com um certificado recente.
Privacidade e os limites das verificações
As verificações rodam no seu navegador. Para buscar os registros DNS e os registros de certificados, seu navegador envia o nome de domínio ao Cloudflare DNS (cloudflare-dns.com) e ao crt.sh, e abre uma vez a página inicial do site para medir o tempo de resposta. Nada é enviado para nós; seus últimos hosts ficam no seu próprio navegador.
Os dois serviços de consulta são gratuitos e compartilhados, e o crt.sh em particular costuma estar sobrecarregado. Quando ele não responde, você recebe um cartão âmbar dizendo isso; os dados do certificado nunca são adivinhados. Para ser um bom vizinho, a página permite uma nova verificação a cada 10 segundos e 30 por hora por navegador, e repetir um host em até 10 minutos mostra o resultado em cache sem gastar a cota (um resultado sem dados de certificado não vai para o cache, e «Verificar novamente» força uma execução nova). Iniciar uma nova verificação cancela a que ainda está em andamento, e cada requisição tem um limite de tempo: 6 segundos para cada resposta DNS, 20 para o registro de certificados e 8 para a página inicial. São recusados de imediato os endereços IP digitados no lugar de um nome (os privados, de loopback e link-local têm mensagem própria), localhost, os nomes que terminam em .local, .internal, .lan ou .home.arpa, e os nomes sem ponto: verificar site aqui serve só para sites públicos. Se um site parece fora do ar e você quer saber se o problema está do seu lado, siga o diagnóstico para saber se o site está fora do ar para todos ou só para você.
A aritmética por trás de cada veredito e os casos em que a testo
As datas de certificado vindas dos registros não trazem fuso horário, então são lidas como UTC. Os dias restantes são o tempo que sobra dividido por 86 400 000 ms e arredondado para baixo: 7,5 dias aparece como 7. Sete dias ou menos é vermelho («renove agora»), até 30 é âmbar, mais é verde, e um valor negativo diz «expirou há N dias». A vida útil é mostrada com duas casas decimais, e uma vida que passa em mais de um dia o máximo da sua data de emissão (398 dias antes do primeiro passo, depois 200, 100 e 47) é âmbar. Os termos SPF são contados só no nível superior, depois de tirar os qualificadores + - ~ ?; dez ou mais é vermelho. O tempo de acessibilidade é lido como rápido abaixo de 500 ms e OK abaixo de 1500 ms, ambos em verde, e mais lento é âmbar; ele inclui o preparo de DNS e TLS a partir da sua rede, e nenhuma requisição é feita quando todos os endereços são privados. A ferramenta precisa passar nestes casos com todas as respostas de rede simuladas, verificados em 2026-10-08T00:00:00Z:
| Entrada | Resultado esperado |
|---|---|
Certificado 2026-09-01T00:00:00 → 2026-11-30T00:00:00 | Vida útil de 90,00 dias, 53 dias restantes, verde |
Certificado 2026-07-20T08:00:00 → 2026-10-18T07:59:59 | Vida útil de 90,00 dias, 10 dias restantes, âmbar |
Certificado 2026-04-01T00:00:00 → 2026-10-15T12:00:00 | Vida útil de 197,50 dias, 7 dias restantes (7,5 arredondado para baixo), vermelho «renove agora» |
Certificado 2026-03-20T00:00:00 → 2026-10-06T00:00:00 | Vida útil de 200,00 dias, expirou há 2 dias, vermelho |
Certificado 2025-11-01T00:00:00 → 2026-12-03T23:59:59 | Vida útil de 398,00 dias (emitido antes da regra de 200 dias, então sem aviso), 56 dias restantes, verde |
SPF v=spf1 include:_spf.google.com include:mailgun.org a mx ip4:203.0.113.5 ~all | 4 termos de consulta, dentro do limite |
SAN *.example.com contra example.com / www.example.com / a.b.example.com | Não coberto / coberto / não coberto |
| Um nome que não existe (NXDOMAIN) | Uma única requisição DNS no total, nenhuma requisição ao registro de certificados e nenhuma sonda à página inicial |
Guias para verificar um site
 How to check an SSL certificate's expiry date, and why it is shrinkingThree ways to read a certificate's end date, what the shrinking validity limits mean, and what to do when it has already expired.Reading time: 7 min
 How to read DNS records: A, MX, TXT, SPF, DMARC and CAAEvery common record type with an example line, plus SPF, DMARC and CAA rules, NXDOMAIN versus no data, and the dig commands to check them.Reading time: 7 min
 Is a website down for everyone or just me? A step-by-step diagnosisRead the error, test DNS, HTTPS and the certificate, switch networks, flush your cache, and know what a single check cannot prove.Reading time: 5 min
Perguntas frequentes sobre verificar site
O verificador pode me dizer se é seguro comprar em um site?
Nenhuma ferramenta pode prometer isso. Ele mostra fatos que ajudam a julgar: se o nome resolve, qual certificado o cobre e desde quando, se o domínio publica SPF e DMARC, e se o nome usa caracteres parecidos com outros. Listas de reputação e cadastros de empresas estão fora do que um navegador consegue verificar.
Por que o certificado mostrado é diferente do cadeado do meu navegador?
O verificador lê o certificado mais recente registrado para o host nos logs do Certificate Transparency. Seu servidor ainda pode estar apresentando um mais antigo, geralmente porque o servidor web não foi recarregado após a renovação. Reinicie-o ou recarregue-o e compare de novo.
Por que o site responde aqui, mas mostra um erro para os meus visitantes?
O teste de acessibilidade só descobre que o site respondeu por HTTPS e com que rapidez. Uma página de erro 500, um redirecionamento quebrado ou um problema em outro país contam do mesmo jeito como resposta; então teste diretamente a URL que falha e confira os logs do servidor.
O que significa quando o crt.sh não responde?
O crt.sh é uma busca pública e gratuita de logs, muitas vezes sobrecarregada. O cartão do certificado diz isso e não mostra dados inventados; os resultados de DNS, e-mail e acessibilidade continuam válidos. Tente de novo um pouco mais tarde.
Por que só posso fazer uma verificação a cada 10 segundos?
As consultas vão para serviços públicos gratuitos, e o limite impede que a página seja usada para sobrecarregá-los ou sobrecarregar os sites verificados. Repetir um host em até 10 minutos mostra o resultado em cache e não conta.
Um certificado wildcard cobre o meu domínio sem www?
Não. Um wildcard como *.example.com cobre um rótulo a mais, como www.example.com, mas não o próprio example.com nem a.b.example.com. Inclua o domínio sem www como um nome SAN separado.