Controllo sito web: scadenza SSL, DNS, posta e raggiungibilità in un solo passaggio
Scrivi un dominio o incolla un link per il controllo del sito web: ottieni i record DNS, lo stato del dominio di posta, l'ultimo certificato SSL registrato con il conto alla rovescia dei giorni e un vero tempo di risposta HTTPS, tutto dal tuo browser. Un riepilogo a colori indica cosa correggere prima.
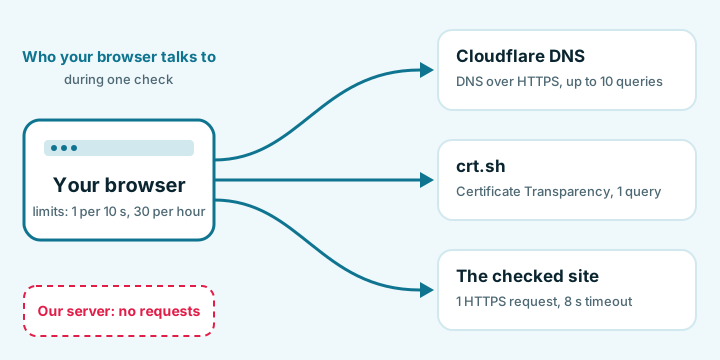
I controlli girano nel tuo browser. Per ottenere i record DNS e i registri dei certificati, il tuo browser invia il nome di dominio a Cloudflare DNS (cloudflare-dns.com) e a crt.sh, e apre una volta la home page del sito per misurare il tempo di risposta. A noi non viene inviato nulla.
- Record DNS
- Registro dei certificati
- Raggiungibilità
Scrivi un dominio per vedere il suo certificato, i record DNS e di posta, il CAA e il tempo di risposta, con l'elenco di cosa correggere prima.
Riepilogo
Da correggere prima
Certificato
Raggiungibilità
Record DNS
Dominio di posta
CAA: chi può emettere certificati
Nome e gemello www
Controlli recenti
Cosa guarda il controllo di un sito web
Quando un sito «ha qualcosa di strano», mi faccio quattro domande prima di toccare un server: il nome si risolve? quale certificato lo copre e fino a quando? la sua posta sarà considerata affidabile? e risponde proprio adesso? Il controllo del sito web pone le stesse quattro domande, ciascuna alla fonte che conosce la risposta, e mostra i risultati affiancati.
| Controllo | Fonte | Cosa vedi |
|---|---|---|
| Record DNS | Cloudflare DNS over HTTPS (cloudflare-dns.com) | A, AAAA, catena di CNAME, MX, NS, TXT e CAA con i loro TTL; se DNSSEC ha validato |
| Salute del dominio di posta | Le stesse risposte DNS, più _dmarc | Termini di interrogazione SPF e record duplicati, policy DMARC, MX o MX nullo |
| Certificati | Registri Certificate Transparency (crt.sh) | Emittente, nomi SAN, date di validità in UTC, giorni rimanenti con linea del tempo, copertura dei wildcard, quanti certificati correnti esistono |
| Raggiungibilità | Una richiesta HTTPS dal tuo browser al sito | Se risponde o no, e il tempo in millisecondi |
| Controlli sul nome | Calcolati sulla pagina | Forme Unicode e punycode, avvisi su nomi ingannevoli, il gemello www, note sulla porta |
Cosa un browser non può vedere
I browser nascondono a una pagina web la risposta di un altro sito: la richiesta di raggiungibilità torna «opaca» e dice alla pagina solo che il sito ha risposto via HTTPS e con quale rapidità. Questi sono i punti ciechi:
- Stato e intestazioni HTTP: un errore 500 conta comunque come «risposto»; HSTS, CSP e il software del server restano nascosti.
- Catena di reindirizzamenti: vedi il tempo della risposta finale, non i passaggi.
- Versioni TLS, cifrari e la catena esatta servita: il certificato mostrato è l'ultimo registrato per l'host. Se il server web non è mai stato ricaricato dopo un rinnovo, potrebbe presentarne ancora uno più vecchio.
- Blacklist, reputazione Safe Browsing, WHOIS ed età del dominio: niente di tutto questo è accessibile a una pagina nel browser.
- Altri paesi: il tempo viene misurato solo dalla tua rete.
Per questo apro un terminale: curl -sI https://example.com/ per stato e intestazioni, e openssl s_client -connect example.com:443 -servername example.com per il certificato che il server presenta davvero. La guida alla verifica del certificato SSL le spiega entrambe.
Come leggere i colori e l'elenco «da correggere prima»
Ogni riscontro è verde, ambra o rosso, sempre con un'icona e una parola oltre al colore. Il riepilogo li conta e ordina un breve elenco «da correggere prima», con i rossi prima degli ambra. Non c'è un punteggio su 100, di proposito: un record DMARC mancante e una home page veloce non si compensano in nulla di sensato. Quando un controllo non può partire, ad esempio perché il registro dei certificati non risponde, la sua scheda lo dice invece di tirare a indovinare. «Copia report» e «Scarica .txt» danno gli stessi riscontri come testo con orari UTC, e gli ultimi otto host restano nel tuo browser finché non premi «Cancella cronologia».
Un tipico ambra, calcolato passo passo. Un negozio su shop.example ha un certificato di 90 giorni: notBefore 2026-07-20T08:00:00Z, notAfter 2026-10-18T07:59:59Z, e fai il controllo alle 2026-10-08T00:00Z:
Dieci giorni è ambra (più di 7, al massimo 30). La mia lettura: un certificato di 90 giorni così vicino alla scadenza significa quasi sempre che il rinnovo automatico si è fermato, perché i client ACME di solito rinnovano con circa un mese di anticipo. Controllo prima il log del job di rinnovo, poi il record CAA, perché un insieme CAA che non nomina più la CA emittente blocca il rinnovo senza alcun errore visibile sul sito.
Scadenza dei certificati: durate più brevi, niente email di promemoria
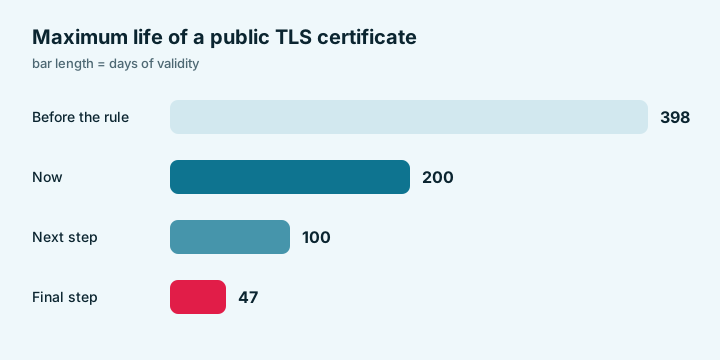
I certificati TLS pubblici hanno durate sempre più brevi secondo la delibera SC-081v3 del CA/Browser Forum: il limite di 200 giorni oggi in vigore, che scenderà a 100 e poi a 47 giorni. I certificati emessi prima del primo passo mantengono la loro validità più lunga fino alla scadenza (riepilogo del calendario di DNSimple).
| Certificato emesso | Validità massima |
|---|---|
| prima del 2026-03-15 | 398 giorni |
| 2026-03-15 – 2027-03-14 | 200 giorni |
| 2027-03-15 – 2029-03-14 | 100 giorni |
| a partire da 2029-03-15 | 47 giorni |
Allo stesso tempo, Let's Encrypt ha smesso di inviare le email di promemoria sulla scadenza, che arrivavano nelle settimane prima della fine (avviso di Let's Encrypt). Nessuno ti avvisa più, quindi dai un'occhiata al conto alla rovescia dopo ogni cambio di hosting. Un certificato la cui durata supera il massimo previsto per la data di emissione viene segnato in ambra (con un giorno di tolleranza), e uno emesso negli ultimi sette giorni riceve una nota informativa. Quando più certificati coprono l'host, la scheda mostra quello emesso più di recente e conta quelli correnti.
La copertura conta quanto le date. Un wildcard *.example.com copre esattamente un'etichetta in più: www.example.com sì, a.b.example.com no, e il dominio senza www example.com no. Se l'elenco SAN contiene solo il wildcard, chi visita https://example.com riceve un errore sul nome anche se il certificato è perfettamente valido.
Record DNS a colpo d'occhio
| Record | Cosa ti dice | Problema tipico |
|---|---|---|
| A | Indirizzo IPv4 del nome | Punta ancora al vecchio host dopo un trasloco |
| AAAA | Indirizzo IPv6 | Un AAAA dimenticato manda i visitatori IPv6 a un server morto mentre IPv4 funziona |
| CNAME | Il nome è un alias di un altro nome | La catena finisce su un hostname di CDN o piattaforma eliminato |
| MX | Server di posta, si prova prima il numero di priorità più basso | Un vecchio provider di posta è rimasto nell'elenco |
| NS | Quali nameserver sono autorevoli | Hai modificato una zona che il dominio non usa più |
| TXT | SPF, DMARC, token di verifica | Due record SPF, token obsoleti |
| CAA | Quali autorità di certificazione possono emettere | Nomina una CA, ma non quella che usano il tuo host o la tua CDN |
Altri due segnali stanno attorno ai record. NXDOMAIN significa che il nome non esiste affatto, quindi il controllo si ferma lì e non interroga né crt.sh né il sito. La riga DNSSEC riporta il flag AD di Cloudflare: «firmato e validato» oppure «non firmato». Il TTL è il numero di secondi per cui i resolver possono tenere la vecchia risposta, ed è per questo che lo abbasso a pochi minuti il giorno prima di una migrazione pianificata. L'insieme CAA può stare su un dominio padre: il controllo risale i domini padre finché ne trova uno, indica dove l'ha trovato e confronta la CA nominata con l'emittente dell'ultimo certificato (RFC 8659). La lettura riga per riga di ogni tipo di record è in controllo dei record DNS passo per passo.
Salute del dominio di posta: SPF, DMARC e MX
Quando le fatture finiscono nello spam, la causa di solito sta nel DNS e non nel server di posta. Il controllo legge questi record per il dominio di posta, cioè l'host senza il prefisso www..
SPF. È ammesso un solo record v=spf1; due (spesso uno per fornitore) sono un permerror, quindi uniscili. Ogni include, a, mx, ptr, exists e redirect costa una query DNS, e più di 10 in una stessa valutazione sono un permerror; ip4, ip6 e all sono gratis (RFC 7208, sezione 4.6.4). Prendiamo v=spf1 include:_spf.google.com include:mailgun.org a mx ip4:203.0.113.5 ~all:
Quattro sembrano comodi, ma ogni include si porta dietro query proprie, quindi tengo il livello superiore ben sotto il limite; dieci o più al livello superiore è già rosso. Un record che termina con +all lascia che qualunque server di internet invii a tuo nome: rosso. Se termina con ?all, o non ha né all né redirect, è ambra.
DMARC. Un record TXT su _dmarc. più il dominio, che inizia con v=DMARC1. p=none raccoglie solo report e non ferma mai un messaggio falsificato, per questo il controllo lo segna in ambra. La mia routine: leggere i report, correggere ogni mittente legittimo, passare a quarantine, poi a reject. pct vale 100 per impostazione predefinita e sp prende la policy principale; due record DMARC significano che nessuno viene applicato (RFC 7489). Un sottodominio senza un proprio record DMARC eredita quello del dominio padre, e il controllo lo dice quando lo legge da lì.
MX. Ordinato per priorità. Un MX nullo (0 .) è una dichiarazione deliberata che il dominio non riceve posta, il che va bene per un dominio parcheggiato o solo web.
www e il dominio senza www sono due nomi
Il controllo mantiene www esattamente come lo scrivi, interroga anche il nome gemello (il dominio senza www se hai scritto www, e viceversa) e verifica se il certificato lo copre. È voluto: controllo www e il dominio senza www separatamente ogni volta, perché ciascuno ha bisogno del proprio record DNS e del proprio posto nell'elenco SAN del certificato. Un CNAME non è ammesso sul dominio senza www, quindi dopo un cambio di piattaforma capita spesso che www funzioni mentre il nome senza www punta ancora al vecchio host. Una porta o un percorso che aggiungi viene ignorato con una nota, perché i controlli usano il DNS e la porta 443.
Nomi ingannevoli e punycode
I nomi internazionali viaggiano nel DNS come punycode: münchen.de diventa xn--mnchen-3ya.de, пример.рф diventa xn--e1afmkfd.xn--p1ai. Il risultato mostra entrambe le forme affiancate. Un'etichetta che mescola lettere latine con lettere cirilliche o greche riceve una nota ambra di «rischio di nome ingannevole», perché una «а» cirillica è identica a una «a» latina. Un'etichetta scritta interamente con lettere cirilliche che hanno tutte un gemello latino riceve la stessa nota ambra, mentre un nome in una sola scrittura, come пример.рф, non viene segnalato. Un marchio noto seguito da -login, -secure o -verify, una cifra al posto di una lettera e più di quattro trattini ricevono solo un suggerimento informativo. Anche un certificato più recente di sette giorni riceve una nota informativa. Sono indizi per un acquirente prudente, non un verdetto sull'onestà di nessuno: ogni negozio nuovo e perfettamente onesto parte anch'esso con un certificato fresco.
Privacy e limiti dei controlli
I controlli girano nel tuo browser. Per ottenere i record DNS e i registri dei certificati, il tuo browser invia il nome di dominio a Cloudflare DNS (cloudflare-dns.com) e a crt.sh, e apre una volta la home page del sito per misurare il tempo di risposta. A noi non viene inviato nulla; i tuoi ultimi host restano nel tuo browser.
I due servizi di consultazione sono gratuiti e condivisi, e crt.sh in particolare è spesso sovraccarico. Quando non risponde ottieni una scheda ambra che lo dice; i dati del certificato non vengono mai tirati a indovinare. Per essere un buon vicino, la pagina consente un nuovo controllo ogni 10 secondi e 30 all'ora per browser, e ripetere un host entro 10 minuti mostra il risultato in cache senza consumare il limite (un risultato senza dati del certificato non viene messo in cache, e «Controlla di nuovo» forza un'esecuzione nuova). Avviare un nuovo controllo annulla quello ancora in corso, e ogni richiesta ha un timeout: 6 secondi per ogni risposta DNS, 20 per il registro dei certificati e 8 per la home page. Vengono rifiutati subito gli indirizzi IP scritti al posto di un nome (quelli privati, di loopback e link-local hanno un messaggio dedicato), localhost, i nomi che terminano con .local, .internal, .lan o .home.arpa, e i nomi senza punto: il controllo di un sito web serve solo per siti pubblici. Se un sito sembra giù e vuoi sapere se il problema è dalla tua parte, segui la diagnosi per capire se il sito è giù per tutti o solo per te.
L'aritmetica dietro ogni verdetto e i casi su cui la collaudo
Le date dei certificati nei registri non hanno fuso orario, quindi vengono lette come UTC. I giorni rimanenti sono il tempo che resta diviso per 86 400 000 ms e arrotondato per difetto: 7,5 giorni si mostra come 7. Sette giorni o meno è rosso («rinnova subito»), fino a 30 è ambra, oltre è verde, e un valore negativo si legge «scaduto da N giorni». La durata viene mostrata con due decimali, e una durata che supera di più di un giorno il massimo della sua data di emissione (398 giorni prima del primo passo, poi 200, 100 e 47) è ambra. I termini SPF si contano solo al livello superiore, dopo aver tolto i qualificatori + - ~ ?; dieci o più è rosso. Il tempo di raggiungibilità vale come veloce sotto i 500 ms e OK sotto i 1500 ms, entrambi verdi, mentre più lento è ambra; include l'avvio di DNS e TLS dalla tua rete, e non viene fatta alcuna richiesta quando tutti gli indirizzi sono privati. Lo strumento deve superare questi casi con tutte le risposte di rete simulate, verificati il 2026-10-08T00:00:00Z:
| Input | Risultato atteso |
|---|---|
Certificato 2026-09-01T00:00:00 → 2026-11-30T00:00:00 | Durata 90,00 giorni, 53 giorni rimanenti, verde |
Certificato 2026-07-20T08:00:00 → 2026-10-18T07:59:59 | Durata 90,00 giorni, 10 giorni rimanenti, ambra |
Certificato 2026-04-01T00:00:00 → 2026-10-15T12:00:00 | Durata 197,50 giorni, 7 giorni rimanenti (7,5 arrotondato per difetto), rosso «rinnova subito» |
Certificato 2026-03-20T00:00:00 → 2026-10-06T00:00:00 | Durata 200,00 giorni, scaduto da 2 giorni, rosso |
Certificato 2025-11-01T00:00:00 → 2026-12-03T23:59:59 | Durata 398,00 giorni (emesso prima della regola dei 200 giorni, quindi nessun avviso), 56 giorni rimanenti, verde |
SPF v=spf1 include:_spf.google.com include:mailgun.org a mx ip4:203.0.113.5 ~all | 4 termini di interrogazione, entro il limite |
SAN *.example.com contro example.com / www.example.com / a.b.example.com | Non coperto / coperto / non coperto |
| Un nome che non esiste (NXDOMAIN) | Una sola richiesta DNS in tutto, nessuna richiesta al registro dei certificati e nessuna sonda sulla home page |
Guide al controllo del sito web
 How to check an SSL certificate's expiry date, and why it is shrinkingThree ways to read a certificate's end date, what the shrinking validity limits mean, and what to do when it has already expired.Reading time: 7 min
 How to read DNS records: A, MX, TXT, SPF, DMARC and CAAEvery common record type with an example line, plus SPF, DMARC and CAA rules, NXDOMAIN versus no data, and the dig commands to check them.Reading time: 7 min
 Is a website down for everyone or just me? A step-by-step diagnosisRead the error, test DNS, HTTPS and the certificate, switch networks, flush your cache, and know what a single check cannot prove.Reading time: 5 min
Domande frequenti sul controllo del sito web
Il controllo del sito web può dirmi se è sicuro comprare da un sito?
Nessuno strumento può promettere questo. Mostra fatti che aiutano a giudicare: se il nome si risolve, quale certificato lo copre e da quando, se il dominio pubblica SPF e DMARC, e se il nome usa caratteri ingannevoli. Le liste di reputazione e i registri delle imprese sono fuori dalla portata di un browser.
Perché il certificato mostrato è diverso da quello del lucchetto del mio browser?
Il controllo legge l'ultimo certificato registrato per l'host nei registri Certificate Transparency. Il tuo server può ancora presentarne uno più vecchio, di solito perché il server web non è stato ricaricato dopo il rinnovo. Riavvialo o ricaricalo e confronta di nuovo.
Perché il sito risponde qui ma mostra un errore ai miei visitatori?
Il test di raggiungibilità scopre solo che il sito ha risposto via HTTPS e con quale rapidità. Una pagina di errore 500, un reindirizzamento rotto o un problema in un altro paese contano comunque come risposta; prova quindi direttamente l'URL che fallisce e controlla i log del server.
Cosa significa quando crt.sh non risponde?
crt.sh è una ricerca pubblica e gratuita nei registri, spesso sovraccarica. La scheda del certificato lo dice e non mostra dati inventati; i risultati di DNS, posta e raggiungibilità restano validi. Riprova un po' più tardi.
Perché posso fare un solo controllo ogni 10 secondi?
Le richieste vanno a servizi pubblici gratuiti, e il limite impedisce di usare la pagina per sommergere loro o i siti controllati. Se ripeti un host entro 10 minuti vedi il risultato in cache, che non viene conteggiato.
Un certificato wildcard copre il mio dominio senza www?
No. Un wildcard come *.example.com copre un'etichetta in più, come www.example.com, ma non example.com stesso né a.b.example.com. Elenca il dominio senza www come nome SAN a parte.