Comprobar página web: caducidad SSL, DNS, correo y acceso de una sola vez
Escribe un dominio o pega un enlace para comprobar la página web: obtienes sus registros DNS, el estado del dominio de correo, el último certificado SSL registrado con cuenta atrás de días y un tiempo de respuesta HTTPS real, todo desde tu propio navegador. Un resumen por colores te dice qué corregir primero.
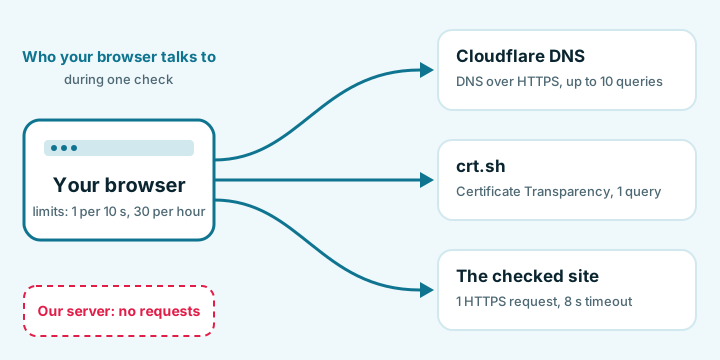
Las comprobaciones se ejecutan en tu navegador. Para obtener los registros DNS y los registros de certificados, tu navegador envía el nombre de dominio a Cloudflare DNS (cloudflare-dns.com) y a crt.sh, y abre una vez la página de inicio del sitio para medir el tiempo de respuesta. No se nos envía nada.
- Registros DNS
- Registro de certificados
- Accesibilidad
Escribe un dominio para ver su certificado, sus registros DNS y de correo, CAA y el tiempo de respuesta, con una lista de lo que debes corregir primero.
Resumen
Corregir primero
Certificado
Accesibilidad
Registros DNS
Dominio de correo
CAA: quién puede emitir certificados
Nombre y gemelo www
Comprobaciones recientes
Qué se mira al comprobar una página web
Cuando una web «se ve rara», me hago cuatro preguntas antes de tocar ningún servidor: ¿resuelve el nombre?, ¿qué certificado lo cubre y hasta cuándo?, ¿se confiará en su correo? y ¿responde ahora mismo? Para comprobar una página web, el comprobador hace esas mismas cuatro preguntas, cada una a la fuente que conoce la respuesta, y muestra los resultados lado a lado.
| Comprobación | Fuente | Qué ves |
|---|---|---|
| Registros DNS | Cloudflare DNS over HTTPS (cloudflare-dns.com) | A, AAAA, cadena de CNAME, MX, NS, TXT y CAA con sus TTL; si DNSSEC validó |
| Salud del dominio de correo | Las mismas respuestas DNS, más _dmarc | Términos de consulta SPF y registros duplicados, política DMARC, MX o MX nulo |
| Certificados | Registros de Certificate Transparency (crt.sh) | Emisor, nombres SAN, fechas de validez en UTC, días restantes con línea de tiempo, cobertura de comodín, cuántos certificados vigentes existen |
| Accesibilidad | Una solicitud HTTPS de tu navegador al sitio | Si responde o no, y el tiempo en milisegundos |
| Comprobaciones del nombre | Calculadas en la propia página | Formas Unicode y punycode, avisos de nombres parecidos, el gemelo www, avisos de puerto |
Lo que un navegador no puede ver
Los navegadores ocultan a una página web la respuesta de otro sitio: la solicitud de accesibilidad vuelve «opaca» y solo le dice a la página que el sitio respondió por HTTPS y con qué rapidez. Estos son los puntos ciegos:
- Estado y cabeceras HTTP: un error 500 sigue contando como «respondió»; HSTS, CSP y el software del servidor quedan ocultos.
- Cadena de redirecciones: ves el tiempo de la respuesta final, no los saltos.
- Versiones TLS, cifrados y la cadena exacta que se sirve: el certificado mostrado es el último que se registró para el host. Si el servidor web nunca se recargó tras una renovación, puede seguir presentando uno más antiguo.
- Listas negras, reputación de Safe Browsing, WHOIS y antigüedad del dominio: nada de esto está al alcance de una página en el navegador.
- Otros países: el tiempo se mide solo desde tu red.
Para eso voy a una terminal: curl -sI https://example.com/ para el estado y las cabeceras, y openssl s_client -connect example.com:443 -servername example.com para el certificado que el servidor presenta de verdad. La guía para verificar el certificado SSL explica las dos.
Cómo leer los colores y la lista de qué corregir primero
Cada hallazgo es verde, ámbar o rojo, siempre con un icono y una palabra además del color. El resumen los cuenta y ordena una lista corta de «corregir primero», con los rojos antes que los ámbar. No hay puntuación sobre 100, a propósito: un registro DMARC ausente y una página de inicio rápida no se compensan en nada con sentido. Cuando una comprobación no puede ejecutarse, por ejemplo porque el registro de certificados no responde, su tarjeta lo dice en lugar de adivinar. «Copiar informe» y «Descargar .txt» dan los mismos hallazgos como texto con horas en UTC, y los últimos ocho hosts se quedan en tu propio navegador hasta que pulses «Borrar historial».
Un ámbar típico, paso a paso. Una tienda en shop.example tiene un certificado de 90 días: notBefore 2026-07-20T08:00:00Z, notAfter 2026-10-18T07:59:59Z, y haces la comprobación el 2026-10-08T00:00Z:
Diez días es ámbar (más de 7, como máximo 30). Mi lectura: un certificado de 90 días tan cerca del vencimiento casi siempre significa que la renovación automática se ha parado, porque los clientes ACME suelen renovar con aproximadamente un mes de margen. Reviso primero el registro del trabajo de renovación y después el registro CAA, ya que un conjunto CAA que ya no nombra a la CA emisora bloquea la renovación sin ningún error visible en el sitio.
Caducidad del certificado: vidas más cortas y sin correos de aviso
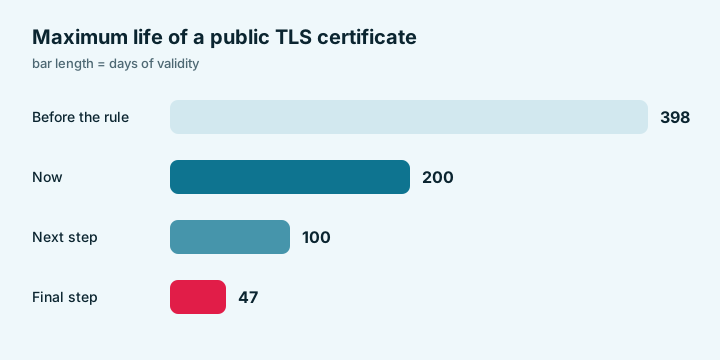
Los certificados TLS de confianza pública tienen cada vez una vida más corta según la votación SC-081v3 del CA/Browser Forum: el límite de 200 días hoy en vigor, que bajará a 100 y luego a 47 días. Los certificados emitidos antes del primer paso conservan su validez más larga hasta que se agotan (resumen del calendario de DNSimple).
| Certificado emitido | Validez máxima |
|---|---|
| antes de 2026-03-15 | 398 días |
| 2026-03-15 a 2027-03-14 | 200 días |
| 2027-03-15 a 2029-03-14 | 100 días |
| a partir de 2029-03-15 | 47 días |
Al mismo tiempo, Let's Encrypt dejó de enviar sus correos de aviso de caducidad, que solían llegar en las semanas previas al final (aviso de Let's Encrypt). Ya nadie te avisa, así que echa un vistazo a la cuenta atrás después de cada cambio de alojamiento. Un certificado cuya vida supera el máximo de su fecha de emisión se marca en ámbar (con un día de margen), y uno emitido en los últimos siete días recibe una nota informativa. Si varios certificados cubren el host, la tarjeta muestra el emitido más recientemente y cuenta los vigentes.
La cobertura importa tanto como las fechas. Un comodín *.example.com cubre exactamente una etiqueta adicional: www.example.com sí, a.b.example.com no, y el dominio sin www example.com no. Si la lista SAN solo contiene el comodín, quien visite https://example.com recibe un error de nombre aunque el certificado sea perfectamente válido.
Registros DNS de un vistazo
| Registro | Qué te dice | Problema típico |
|---|---|---|
| A | Dirección IPv4 del nombre | Sigue apuntando al host antiguo tras una mudanza |
| AAAA | Dirección IPv6 | Un AAAA olvidado envía a los visitantes IPv6 a un servidor muerto mientras IPv4 funciona |
| CNAME | El nombre es un alias de otro nombre | La cadena termina en un nombre de host de CDN o plataforma eliminado |
| MX | Servidores de correo; se prueba primero el número de prioridad más bajo | Queda en la lista un proveedor de correo antiguo |
| NS | Qué servidores de nombres son autoritativos | Editaste una zona que el dominio ya no usa |
| TXT | SPF, DMARC, tokens de verificación | Dos registros SPF, tokens obsoletos |
| CAA | Qué autoridades de certificación pueden emitir | Nombra una CA, pero no la que usa tu host o CDN |
Hay dos señales más alrededor de los registros. NXDOMAIN significa que el nombre no existe en absoluto, así que el comprobador se detiene ahí y no consulta a crt.sh ni al sitio. La línea de DNSSEC informa del indicador AD de Cloudflare: «firmado y validado» o «sin firmar». El TTL es el número de segundos que los resolvedores pueden conservar la respuesta antigua, por eso lo bajo a unos minutos un día antes de una migración planificada. El conjunto CAA puede estar en un dominio superior: el comprobador sube por los dominios superiores hasta encontrar uno, indica dónde lo halló y compara la CA que nombra con el emisor del último certificado (RFC 8659). La lectura línea a línea de cada tipo de registro está en consultar registros DNS paso a paso.
Salud del dominio de correo: SPF, DMARC y MX
Cuando las facturas acaban en spam, la causa suele estar en el DNS y no en el servidor de correo. El comprobador lee esos registros para el dominio de correo, que es el host sin el prefijo www..
SPF. Solo se permite un registro v=spf1; dos (a menudo uno por proveedor) son un permerror, así que únelos. Cada include, a, mx, ptr, exists y redirect cuesta una consulta DNS cada uno, y más de 10 en una misma evaluación son un permerror; ip4, ip6 y all son gratis (RFC 7208, sección 4.6.4). Tomemos v=spf1 include:_spf.google.com include:mailgun.org a mx ip4:203.0.113.5 ~all:
Cuatro parece cómodo, pero cada include arrastra consultas propias, así que mantengo el nivel superior muy por debajo del límite; diez o más en el nivel superior ya es rojo. Un registro que termina en +all deja que cualquier servidor de internet envíe en tu nombre: rojo. Si termina en ?all, o no tiene ni all ni redirect, es ámbar.
DMARC. Un registro TXT en _dmarc. más el dominio, que empieza por v=DMARC1. p=none solo recopila informes y nunca detiene un mensaje falsificado, por eso el comprobador lo marca en ámbar. Mi rutina: leer los informes, corregir cada remitente legítimo, pasar a quarantine, y luego a reject. pct vale 100 por defecto y sp toma la política principal; dos registros DMARC significan que no se aplica ninguno (RFC 7489). Un subdominio sin registro DMARC propio hereda el de su dominio superior, y el comprobador lo indica cuando lo lee de ahí.
MX. Ordenado por prioridad. Un MX nulo (0 .) es una declaración deliberada de que el dominio no recibe correo, lo cual está bien para un dominio aparcado o solo web.
www y el dominio sin www son dos nombres
El comprobador conserva www exactamente como lo escribes, consulta también el nombre gemelo (el dominio sin www si escribiste www, y al revés) y comprueba si el certificado lo cubre. Es deliberado: compruebo www y el dominio sin www por separado cada vez, porque cada uno necesita su propio registro DNS y su propio lugar en la lista SAN del certificado. No se permite un CNAME en el dominio sin www, así que tras cambiar de plataforma es habitual que www funcione mientras el nombre sin www sigue apuntando al host antiguo. Un puerto o una ruta que añadas se ignora con un aviso, porque las comprobaciones usan DNS y el puerto 443.
Nombres parecidos y punycode
Los nombres internacionales viajan por el DNS como punycode: münchen.de es xn--mnchen-3ya.de, пример.рф es xn--e1afmkfd.xn--p1ai. El resultado muestra las dos formas lado a lado. Una etiqueta que mezcla letras latinas con cirílicas o griegas recibe una nota ámbar de «riesgo de nombre parecido», porque una «а» cirílica es idéntica a una «a» latina. Una etiqueta escrita por completo con letras cirílicas que tienen gemelas latinas recibe la misma nota ámbar, mientras que un nombre en una sola escritura, como пример.рф, no se marca. Una marca conocida seguida de -login, -secure o -verify, un dígito en lugar de una letra y más de cuatro guiones reciben solo un aviso informativo. Un certificado de menos de siete días también recibe una nota informativa. Son pistas para un comprador prudente, no un veredicto sobre la honestidad de nadie: toda tienda nueva y perfectamente honrada también empieza con un certificado reciente.
Privacidad y límites de las comprobaciones
Las comprobaciones se ejecutan en tu navegador. Para obtener los registros DNS y los registros de certificados, tu navegador envía el nombre de dominio a Cloudflare DNS (cloudflare-dns.com) y a crt.sh, y abre una vez la página de inicio del sitio para medir el tiempo de respuesta. No se nos envía nada; tus últimos hosts se quedan en tu propio navegador.
Los dos servicios de consulta son gratuitos y compartidos, y crt.sh en particular suele estar saturado. Cuando no responde, ves una tarjeta ámbar que lo dice; los datos del certificado nunca se inventan. Para ser buen vecino, la página permite una comprobación nueva cada 10 segundos y 30 por hora y navegador, y repetir un host en 10 minutos muestra el resultado en caché sin gastar el cupo (un resultado sin datos de certificado no se guarda en caché, y «Volver a comprobar» fuerza una ejecución nueva). Iniciar una comprobación nueva cancela la que sigue en curso, y cada solicitud tiene un límite de tiempo: 6 segundos para cada respuesta DNS, 20 para el registro de certificados y 8 para la página de inicio. Se rechazan sin más las direcciones IP escritas en lugar de un nombre (las privadas, de loopback y link-local tienen su propio mensaje), localhost, los nombres que terminan en .local, .internal, .lan o .home.arpa, y los nombres sin punto: comprobar una página web aquí es solo para sitios públicos. Si un sitio parece caído y quieres saber si el problema está de tu lado, sigue el diagnóstico de si la web está caída para todos o solo para ti.
La aritmética detrás de cada veredicto y los casos con los que la pruebo
Las fechas de certificado de los registros no llevan zona horaria, así que se leen como UTC. Los días restantes son el tiempo que queda dividido entre 86 400 000 ms y redondeado hacia abajo: 7,5 días se muestra como 7. Siete días o menos es rojo («renovar ya»), hasta 30 es ámbar, más es verde, y un valor negativo dice «caducó hace N días». La vida útil se muestra con dos decimales, y una vida que supera en más de un día el máximo de su fecha de emisión (398 días antes del primer paso, luego 200, 100 y 47) es ámbar. Los términos SPF se cuentan solo en el nivel superior, tras quitar los calificadores + - ~ ?; diez o más es rojo. El tiempo de accesibilidad se lee como rápido por debajo de 500 ms y OK por debajo de 1500 ms, ambos en verde, y más lento es ámbar; incluye la preparación de DNS y TLS desde tu red, y no se hace ninguna solicitud cuando todas las direcciones son privadas. La herramienta debe superar estos casos con todas las respuestas de red simuladas, comprobados el 2026-10-08T00:00:00Z:
| Entrada | Resultado esperado |
|---|---|
Certificado 2026-09-01T00:00:00 → 2026-11-30T00:00:00 | Vida útil de 90,00 días, 53 días restantes, verde |
Certificado 2026-07-20T08:00:00 → 2026-10-18T07:59:59 | Vida útil de 90,00 días, 10 días restantes, ámbar |
Certificado 2026-04-01T00:00:00 → 2026-10-15T12:00:00 | Vida útil de 197,50 días, 7 días restantes (7,5 redondeado hacia abajo), rojo «renovar ya» |
Certificado 2026-03-20T00:00:00 → 2026-10-06T00:00:00 | Vida útil de 200,00 días, caducó hace 2 días, rojo |
Certificado 2025-11-01T00:00:00 → 2026-12-03T23:59:59 | Vida útil de 398,00 días (emitido antes de la regla de 200 días, así que sin aviso), 56 días restantes, verde |
SPF v=spf1 include:_spf.google.com include:mailgun.org a mx ip4:203.0.113.5 ~all | 4 términos de consulta, dentro del límite |
SAN *.example.com frente a example.com / www.example.com / a.b.example.com | No cubierto / cubierto / no cubierto |
| Un nombre que no existe (NXDOMAIN) | Una única solicitud DNS en total, ninguna solicitud al registro de certificados y ninguna sonda a la página de inicio |
Guías para comprobar una página web
 How to check an SSL certificate's expiry date, and why it is shrinkingThree ways to read a certificate's end date, what the shrinking validity limits mean, and what to do when it has already expired.Reading time: 7 min
 How to read DNS records: A, MX, TXT, SPF, DMARC and CAAEvery common record type with an example line, plus SPF, DMARC and CAA rules, NXDOMAIN versus no data, and the dig commands to check them.Reading time: 7 min
 Is a website down for everyone or just me? A step-by-step diagnosisRead the error, test DNS, HTTPS and the certificate, switch networks, flush your cache, and know what a single check cannot prove.Reading time: 5 min
Preguntas frecuentes sobre comprobar una página web
¿Puede el comprobador decirme si es seguro comprar en un sitio?
Ninguna herramienta puede prometerlo. Muestra hechos que te ayudan a juzgar: si el nombre resuelve, qué certificado lo cubre y desde cuándo, si el dominio publica SPF y DMARC, y si el nombre usa caracteres parecidos a otros. Las listas de reputación y los registros de empresas quedan fuera de lo que un navegador puede comprobar.
¿Por qué el certificado que se muestra difiere del candado de mi navegador?
El comprobador lee el último certificado registrado para el host en los registros de Certificate Transparency. Tu servidor puede seguir presentando uno anterior, normalmente porque no se recargó el servidor web tras la renovación. Reinícialo o recárgalo y compara de nuevo.
¿Por qué el sitio responde aquí pero muestra un error a mis visitantes?
La prueba de accesibilidad solo averigua que el sitio respondió por HTTPS y con qué rapidez. Una página de error 500, una redirección rota o un problema en otro país cuentan igualmente como respuesta, así que prueba directamente la URL que falla y revisa los registros del servidor.
¿Qué significa que crt.sh no responda?
crt.sh es un buscador público y gratuito de registros que a menudo está saturado. La tarjeta del certificado lo indica y no muestra datos inventados; los resultados de DNS, correo y accesibilidad siguen siendo válidos. Inténtalo de nuevo un poco más tarde.
¿Por qué solo puedo hacer una comprobación cada 10 segundos?
Las consultas van a servicios públicos gratuitos, y el límite evita que la página se use para saturarlos o para saturar los sitios comprobados. Si repites un host en 10 minutos, verás el resultado en caché y no cuenta.
¿Un certificado comodín cubre mi dominio sin www?
No. Un comodín como *.example.com cubre una etiqueta adicional, como www.example.com, pero no example.com en sí ni a.b.example.com. Incluye el dominio sin www como nombre SAN aparte.